 EN

أرجعت شركتا تحليل البلوكشين «ترم لابس» و«تشيناليسيس» سرقة بلغت 6.3 مليار دولار من بينانس يوم 29 أكتوبر إلى مجموعة «تريدرتريتور» التابعة لكوريا الشمالية بثقة عالية، وفقاً لتقييماتهما المنشورة. ويعد الحادث الذي استنزف أموالاً من محافظ ساخنة عبر عشر سلاسل بلوكشين في نحو 20 دقيقة أكبر سرقة عملات مشفرة مسجلة، متجاوزاً الرقم القياسي السابق البالغ 1.5 مليار دولار المسروقة من «بايبيت» في فبراير 2025. وأكدت بينانس وقوع اختراق أمني في ذلك اليوم، وعلقت عمليات السحب فوراً بينما تعمل مع الجهات الأمنية ومتخصصي التتبع لاستعادة الأصول.
وقالت «ترم لابس» إن المهاجمين تمكنوا من اختراق حاسوب محمول يعود لمهندس في بينانس، مما منحهم الدخول إلى حاوية خدمة تستخدم في معالجة عمليات السحب. وبعد ذلك استغلوا ترقية إيثريوم المعروفة باسم EIP-7702 لإعداد 50 تفويضاً موقعاً مسبقاً حولت محفظة ساخنة إلى أداة مسح آلية تخضع لسيطرتهم. وأوضحت الشركة أن هذا الاختراق للبنية التحتية سمح بنقل الأموال بشكل متزامن عبر سلاسل متعددة، حيث جرى تحويل أكثر من 6.36 مليار دولار قبل أن يتمكن معظم المتعاملين من الاستجابة.
وبحسب بيانات «تشيناليسيس» فإن إجمالي ما سرقته كوريا الشمالية من العملات المشفرة حتى نهاية 2025 يبلغ 6.75 مليار دولار، ويشمل ذلك الاختراق الذي وقع في «بايبيت» والذي أرجعته «إف بي آي» إلى الوحدة ذاتها «تريدرتريتور». وأشارت الشركة إلى أن عائدات الهجوم الأخير بدأت في الاختلاط فوراً مع أموال من استغلال سابق في «بيتجت» يرتبط أيضاً بجهات كورية شمالية. ونقلت رويترز عن باحثين في الأمن السيبراني أن «تريدرتريتور» تعد وحدة نخبوية متخصصة في الجانب المالي تابعة لمجموعة «لازاروس» الأوسع نطاقاً، وتعتمد على عناصر ذوي خبرة ارتبطوا سابقاً بنشاطات «إيه بي تي 38».
وقال راف بيلينغ المدير الأول لأبحاث التهديدات في «سوفوس» إن المؤشرات الأولية لاختراق بينانس تتطابق تماماً مع الأساليب المعروفة لكوريا الشمالية في رسم خرائط أنظمة الموافقات المؤسسية واستهداف الموظفين. وأضاف مسؤول عمليات الأمن في «سلو ميست» لصحيفة «نيويورك بوست» أن المجموعة متخصصة في الهندسة الاجتماعية من خلال التظاهر بأنها أصحاب عمل أو مستثمرين لاستخراج البيانات الاعتمادية بدلاً من استغلال الشيفرة مباشرة. وقد مكنت هذه الطرق قراصنة كوريا الشمالية من تمويل برامج الأسلحة في البلاد وفقاً لتقييمات خبراء متعددة نقلتها رويترز.
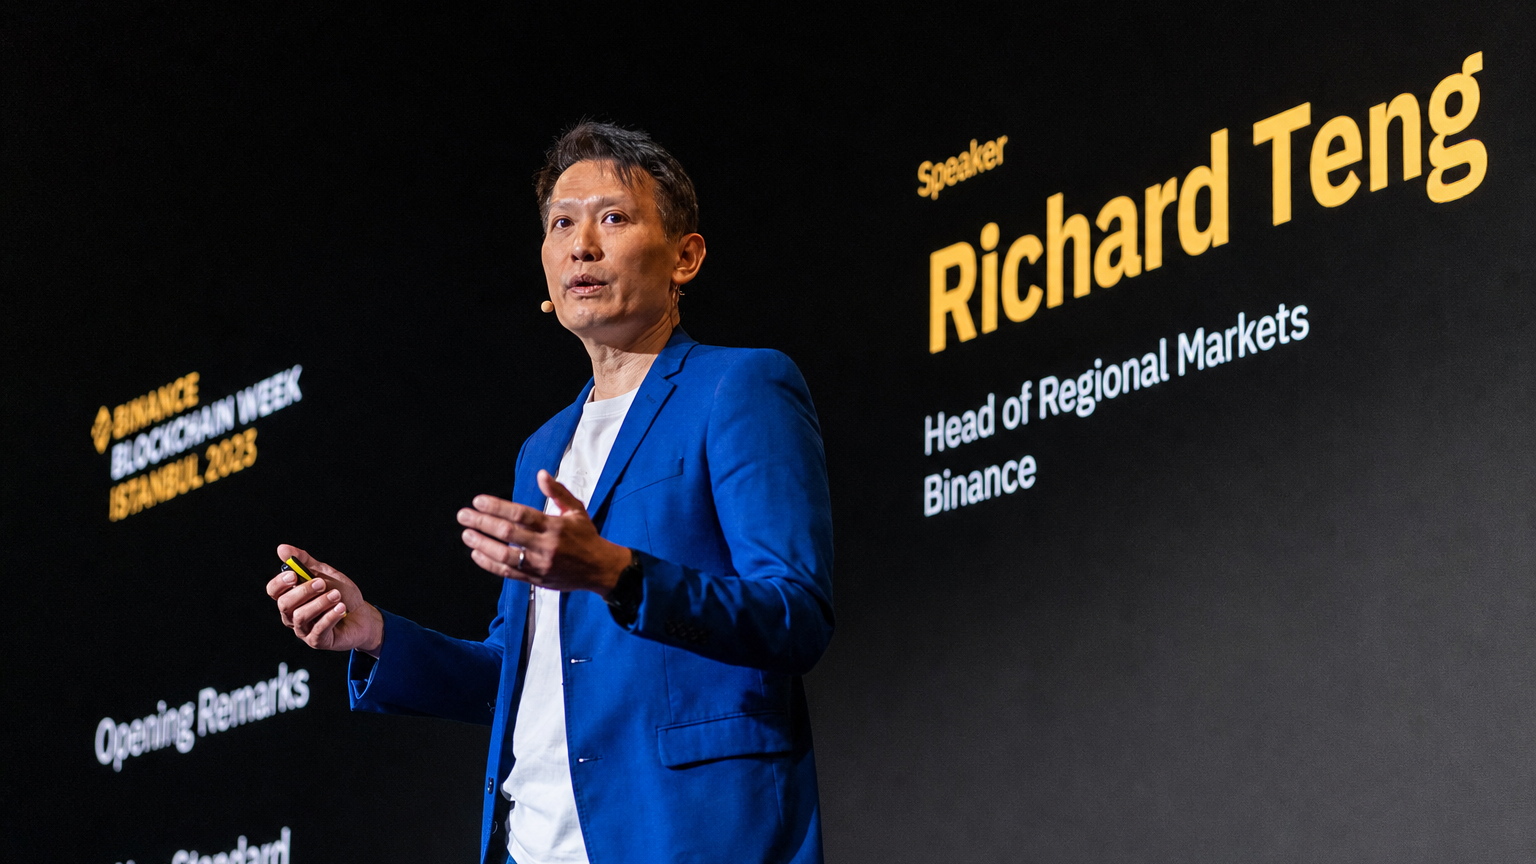
وقالت بينانس في بيان إنها حددت موقع نحو ثلاثة مليارات دولار من الأموال المسروقة من خلال التعاون مع مصدري العملات المستقرة وشركاء آخرين، بما في ذلك تجميد أصول نفذته «تيثر» و«سيركل». وأعلن الرئيس التنفيذي المشارك ريتشارد تينغ أن المنصة ستغطي كامل خسائر العملاء من مواردها الخاصة، وتتوقع إعادة تشغيل عمليات السحب خلال أيام بعد إتمام مراجعة أمنية شاملة. وكشفت الشركة في وقت لاحق أن تحقيقها عثر على نقاط اختراق إضافية وبرمجيات خبيثة مصممة لمحو الآثار الرقمية.
وأثار الهجوم دعوات فورية من منصات عملات مشفرة أخرى لتعزيز تبادل المعلومات داخل القطاع لمواجهة العمليات المدعومة من الدول والتي أصبحت أكثر تطوراً. ووصف محللو «إليبتيك» السرقة بأنها على الأرجح أكبر عملية سطو معروفة على الإطلاق، وهو وصف تكرر في تقارير الاستخبارات على سلسلة الكتل. ونفت كوريا الشمالية باستمرار أي تورط في سرقات العملات المشفرة.